Win7系统ARP攻击是什么意思?全面解析与防范指南
一、什么是ARP攻击?
ARP(Address Resolution Protocol,地址解析协议)是局域网中用于将IP地址转换为MAC地址的核心协议。ARP攻击是指攻击者通过发送伪造的ARP报文,篡改目标主机ARP缓存表中的IP-MAC映射关系,从而实现对网络流量的劫持、篡改或中断的一种网络攻击方式。
在Win7系统中,ARP攻击的表现形式主要有两种:一是攻击者冒充网关,将自身MAC地址与网关IP绑定后发送给目标主机,使目标主机将所有外网流量发送至攻击者;二是攻击者向网关发送伪造报文,声称某IP对应自己的MAC,从而截获网关返回给目标主机的数据。这种"中间人"位置使攻击者可以监听、篡改甚至阻断通信。
二、Win7系统为何容易遭受ARP攻击?
Windows 7系统本身对ARP协议缺乏主动防御机制。ARP协议设计之初并未考虑安全性,主机收到ARP应答后会直接更新缓存,不进行验证。Win7默认的ARP缓存老化时间约为2分钟,攻击者只需周期性发送伪造报文即可持续维持劫持状态。Win7的防火墙对ARP层面的攻击几乎没有过滤能力,普通用户也难以察觉网络异常。
常见攻击场景包括:公共WiFi环境下被同一局域网内的攻击者劫持、企业内网中蠕虫病毒(如ARP欺骗木马)自动扫描并感染同网段主机、以及恶意软件在Win7终端上运行后发起的ARP投毒。
三、ARP攻击的典型危害
- 敏感信息泄露:攻击者可截获账号密码、邮件内容、聊天记录等明文传输数据。
- 网络中断:错误ARP映射导致目标主机无法与网关通信,出现"能上QQ不能开网页"或完全断网。
- 流量篡改:攻击者可在劫持的流量中插入恶意代码或钓鱼页面。
- 内网横向渗透:以被控Win7主机为跳板,进一步攻击同网段其他设备。
四、如何判断Win7是否遭受ARP攻击
用户可通过以下迹象初步判断:
- 局域网内网速突然变慢,或频繁掉线;
- 使用
arp -a命令查看ARP缓存表,发现网关IP对应的MAC地址与正常值不符(可对比路由器背面标注的MAC或管理员提供的基线); - 浏览器访问正常网站时被跳转至不明页面;
- 安全软件弹出"ARP欺骗"告警。
五、Win7系统下的防范措施
1. 静态绑定ARP表
以管理员身份运行命令提示符,执行:`
netsh interface ipv4 set neighbors "本地连接" "网关IP" "网关MAC"`
或使用arp -s 网关IP 网关MAC进行绑定(需注意重启后可能失效,可通过开机脚本固化)。同时绑定本机IP与MAC,防止攻击者冒充本机。
2. 部署ARP防火墙
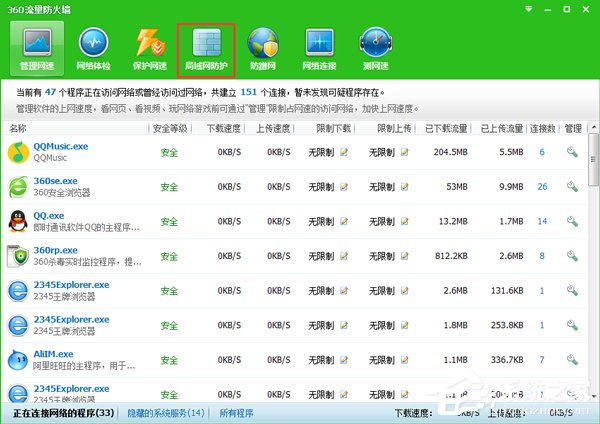
安装具备ARP防护能力的安全软件(如360安全卫士ARP防火墙、金山ARP防火墙等),开启实时拦截功能。企业环境可在交换机上配置DAI(动态ARP检测)和端口安全。
3. 划分VLAN与端口隔离
在企业网络中,将不同部门划分至独立VLAN,并在接入交换机上启用端口隔离,限制ARP广播域范围,降低攻击影响面。
4. 加密通信
对敏感业务启用HTTPS、SSH等加密协议,即使流量被劫持,攻击者也难以解析明文内容。
5. 及时更新与病毒查杀
为Win7安装最新补丁(尽管微软已停止主流支持,仍建议安装最终累积更新),定期全盘查杀木马,防止终端被控后成为攻击源。
六、应急处理建议
一旦确认遭受ARP攻击,应立即断开网络连接,使用arp -d *清空ARP缓存,重新绑定网关MAC,并联系网络管理员定位攻击源MAC地址,在交换机上封禁对应端口。若攻击来自本机恶意程序,需进入安全模式查杀。
##
Win7系统由于缺乏原生ARP防护,在局域网中面临较高的ARP攻击风险。用户应结合静态绑定、安全软件和网络架构层面的防护手段,形成多层防御体系。对于仍在使用Win7的环境,尤其需要重视ARP攻击的监测与防范,避免因协议缺陷导致数据泄露或网络瘫痪。
如若转载,请注明出处:http://www.tbhkygs.com/product/34.html
更新时间:2026-10-26 22:33:38